Noticias
Huyendo del Oso – Roberto Sánchez Vilariño
El paradigma de la seguridad ha cambiado definitivamente y no podemos esperar por una pausa que el contexto da señales de ser improbable.
En seguridad digital se manejaban dos premisas tácticas no escritas: La primera era la seguridad por oscuridad o la oportunidad de no ser víctima por ser irrelevante o por usar tecnología poco conocida en el mundo de los “hackers”; la segunda era la seguridad por superioridad relativa que establece que lo importante no es llegar a ser invulnerable sino más difícil de atacar que a otras empresas similares.
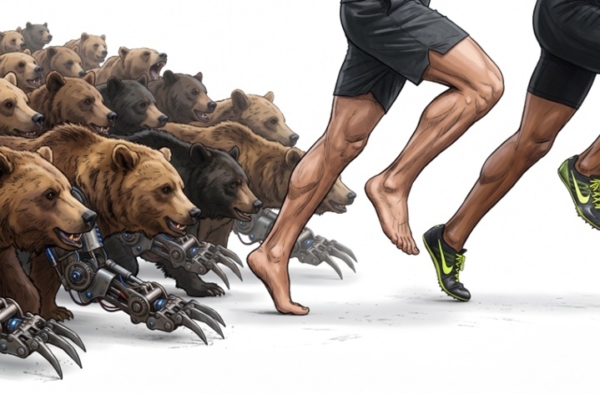
Para ilustrar esto, puede recurrir a la clásica analogía de supervivencia de dos personas acampando y un oso que aparece y comienza a perseguirlas. Uno de ellos se agacha para ponerse unas zapatillas deportivas ante la incredulidad del otro, quien le cuestiona si cree que podrá correr más rápido que el oso, y a lo que el primero responde “solo me basta ser más rápido que tu”.
Durante décadas, muchas empresas han gestionado la seguridad digital bajo esta lógica de discreción y alcanzar un plus sobre sus pares apostando a que la capacidad limitada de sus atacantes fluyera por las vías de mayor rentabilidad o menor resistencia.
En días recientes, el Dario Almodei alertó sobre la urgencia de aletargar el desarrollo de la IA, y hay muchas otras declaraciones y discusiones sobre y su inminente uso para atentar contra la ciberseguridad y en general es una preocupación genuina.
Y la alerta debe ser mayor en las PyMEs y empresas que, apostando a su irrelevancia relativa o la seguridad que ofrece no estar en las tecnologías con mayores índices de ataque, confían en no ser blanco de ataques. Y es que la adopción masiva de la IA anula ambas premisas al cambiar la economía del ciberataque.
Como en todo, la IA minimiza el recurso humano necesario para orquestar una intrusión, lo que aumenta el volumen de ataques posibles. Veamos un ejemplo: en el pasado, ejecutar herramientas de reconocimiento como nmap requería tiempo y un esfuerzo analítico cualificado para configurar el escaneo y depurar los resultados.
En la actualidad, ese esfuerzo de análisis y correlación se reduce drásticamente, al tener un agente IA parametrizando, monitorizando y analizando los resultados de las herramientas de indagación, permitiendo ampliar el espectro de objetivos sin que esto represente un incremento proporcional en los costos.
En su análisis «Generative AI and the reshaping of cyber-threat tactics» (Abril 2026), PwC sostiene que la IA generativa está permitiendo que los ataques sean más rápidos, convincentes y fáciles de escalar. Asimismo, en su informe Global Digital Trust Insights, advierten sobre cómo la automatización de la IA reduce la fricción y el coste de escalar compromisos de seguridad a nivel masivo.
Sumamos entonces la capacidad instalada en equipos propios, arrendados y redes zombis que aprovechan tiempos ociosos de procesamiento, la automatización que permite la incorporación de IA el despliegue de ataques de forma indiscriminada, incluyendo la creación de herramientas de ataques diseñados según el caso.
Y como ya venimos viendo, la solución difícilmente vendrá de un aletargamiento en el desarrollo de la IA mientras las empresas logren resguardarse. Esta postura es de una simpleza peligrosa, en especial para quienes no han desarrollado defensas porque no son sujetos de ataques.
Marcos regulatorios como el EU AI Act intentan legislar el avance de una tecnología en la que la Unión Europea no ejerce liderazgo técnico ni geopolítico, mientras Estados Unidos y China mantienen una carrera abierta por la supremacía en IA, por lo que ello representa en temas de seguridad nacional.
La otra pata de esta mesa, las empresas líderes que desarrollan estos modelos, operan bajo la misma inercia, sabiendo que sus competidores internacionales atienden las directrices tecnológicas de sus propios Estados.
Tal como argumenté recientemente al analizar la gobernanza del mercado y la ilusión de controlar la IA, la reciente afirmación de Alex Karp, CEO de Palantir, es inevitable: detener el propio avance tecnológico únicamente garantiza ceder la ventaja asimétrica a adversarios y actores hostiles que no están sujetos a normativas de cumplimiento.
Hay otro vector de análisis del que se habla poco y que sin embargo considero igual o más crítico: la democratización de las capacidades de ataque. La IA dota a un atacante individual de técnicas de ofuscación, análisis de vulnerabilidades y orquestación que, en el pasado, eran conocimiento de nicho de especialistas y miembros del crimen organizado o de los Estados-Nación, quienes a su vez también escalan sus propias capacidades, generando una evolución generalizada del panorama de amenazas.
Un atacante interno (insider threat), a diferencia de los ataques aleatorios de organizaciones criminales, no opera «a ciegas». De lo que carece como usuario inexperto de herramientas de ataque, lo compensa con un entendimiento del negocio y claridad en su objetivo y con algún nivel de autorización de acceso que facilita las cosas.
Así entonces, nuestro nuevo escenario es el de un empleado con credenciales legítimas y herramientas de IA que emulan el poder analítico de un equipo especializado de hackers. Y no olvidemos que investigaciones sobre análisis de comportamiento para la detección de amenazas internas, han reflejado históricamente que los incidentes internos aumentan y sus impactos financieros son masivos.
En conclusión, el paradigma de la seguridad ha cambiado definitivamente y no podemos esperar por una pausa que el contexto da señales de ser improbable. La estrategia de correr más rápido que el vecino o de pasar discretamente han caducado; hoy, el ataque está automatizado, opera a escala masiva y con probabilidades de que ocurran internamente.
Lea También: Cocinando con algoritmos, por Miro Popić
Únete a nuestro Telegram e infórmate sobre el sector agropecuario